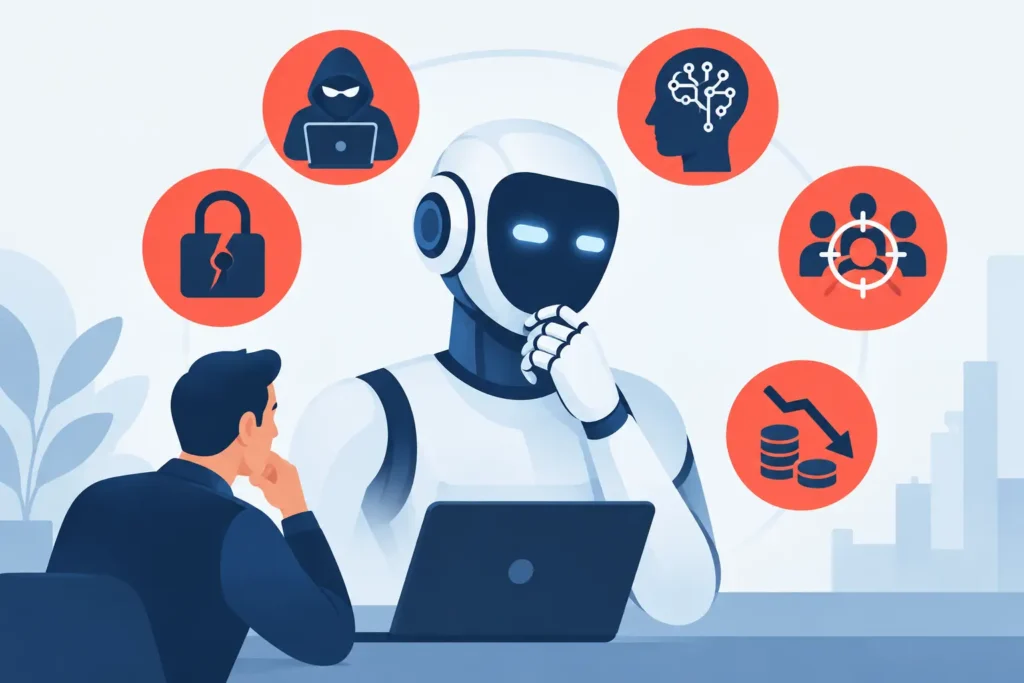
Ein Mitarbeiter lässt sich ein Angebot formulieren, ein anderer fasst Kundengespräche mit einem frei verfügbaren KI-Tool zusammen, die Buchhaltung prüft Rechnungen per Chatbot. Das spart auf den ersten Blick Zeit. Ohne klare Spielregeln entstehen jedoch schnell Risiken, die sich erst bei einer Reklamation, einem Datenschutzvorfall oder Audit zeigen. Die Fünf Risiken unkontrollierter KI Nutzung betreffen nicht nur große Konzerne, sondern gerade auch kleine und mittelständische Unternehmen sowie Handwerksbetriebe.
KI muss nicht aus dem Betrieb verbannt werden. Richtig eingesetzt, kann sie administrative Abläufe beschleunigen, Wissen besser zugänglich machen und Mitarbeitende entlasten. Entscheidend ist die Frage, ob ihr Einsatz kontrolliert, nachvollziehbar und für den jeweiligen Zweck geeignet erfolgt. Wer KI als weiteres Werkzeug im Prozess versteht, statt als unregulierte Abkürzung, schafft Nutzen ohne unnötige Folgeschäden.
1. Vertrauliche Daten verlassen den kontrollierten Bereich
Das häufigste Risiko beginnt mit einer scheinbar harmlosen Eingabe. Werden Kundenanfragen, Kalkulationen, technische Zeichnungen, Fotos von Baustellen, Vertragsentwürfe oder Mitarbeiterdaten in ein öffentliches KI-System kopiert, gibt das Unternehmen möglicherweise Informationen an einen externen Anbieter weiter. Ob und wie diese Daten gespeichert, verarbeitet oder für Trainingszwecke verwendet werden, hängt von Tool, Vertrag und Einstellungen ab.
Besonders kritisch wird es, wenn personenbezogene Daten betroffen sind. Namen, Kontaktdaten, Krankmeldungen, Leistungsdaten oder Gesprächsnotizen unterliegen dem Datenschutz. Auch Geschäftsgeheimnisse verdienen Schutz: Angebotskonditionen, Fertigungsparameter, Rezepturen, Lieferantendaten oder interne Qualitätsabweichungen können einen echten Wettbewerbsvorteil darstellen.
Die Lösung ist nicht, jede Nutzung pauschal zu untersagen. Unternehmen sollten festlegen, welche Daten niemals in externe KI-Anwendungen eingegeben werden dürfen und welche freigegebenen Systeme für welche Aufgaben genutzt werden können. Wo sensible Informationen verarbeitet werden, braucht es eine Datenschutzprüfung, klare vertragliche Regelungen mit dem Anbieter und passende technische Einstellungen. Eine einfache Freigabeliste verhindert oft mehr als ein umfangreiches Verbot, das im Alltag ohnehin umgangen wird.
2. Falsche Ergebnisse werden zu fehlerhaften Entscheidungen
KI-Systeme formulieren überzeugend. Genau darin liegt ein Risiko. Ein Text kann professionell klingen und dennoch falsche Zahlen, erfundene Quellen, ungeeignete Rechtsauskünfte oder technisch unzutreffende Aussagen enthalten. KI erkennt nicht automatisch, welche betrieblichen Besonderheiten, Vertragsbedingungen oder Sicherheitsvorgaben gelten.
Wenn eine KI beispielsweise eine Arbeitsanweisung erstellt, eine Reklamation beantwortet oder eine Kalkulation vorbereitet, darf ihr Ergebnis nicht ungeprüft in den Prozess übernommen werden. Aus einem sprachlich guten Entwurf kann sonst eine mangelhafte Kundenkommunikation, eine falsche technische Vorgabe oder eine wirtschaftlich problematische Entscheidung werden.
Bei qualitätsrelevanten Prozessen ist die Verantwortung besonders klar: Die fachlich zuständige Person bleibt verantwortlich. KI kann vorbereiten, strukturieren und auf mögliche Zusammenhänge hinweisen. Freigeben muss ein Mensch mit ausreichender Kompetenz. Je höher die mögliche Auswirkung auf Sicherheit, Qualität, Kundenrechte oder wirtschaftliche Entscheidungen, desto verbindlicher muss diese Prüfung geregelt sein.
KI braucht einen definierten Prüfpunkt
Ein praxistauglicher Standard kann kurz sein: KI-Ergebnisse werden als Entwurf gekennzeichnet, anhand einer fachlichen Quelle oder plausibler Betriebsdaten geprüft und erst dann weitergegeben oder umgesetzt. Für wiederkehrende Anwendungen lohnt sich eine Checkliste. So wird aus einer unsicheren Einzelentscheidung ein kontrollierter Prozessschritt.
3. Schatten-KI unterläuft etablierte Prozesse
Viele Unternehmen kennen Schatten-IT: Mitarbeitende verwenden Anwendungen, die nicht durch die IT oder Geschäftsführung freigegeben wurden. Bei KI entsteht das gleiche Muster, oft deutlich schneller. Ein Tool ist in wenigen Minuten eingerichtet, funktioniert im Browser und liefert sofort Ergebnisse. Deshalb bleibt seine Nutzung leicht unsichtbar.
Das Problem ist nicht allein die Software. Wenn verschiedene Mitarbeitende mit unterschiedlichen Tools, Eingaben und Qualitätsmaßstäben arbeiten, entstehen uneinheitliche Ergebnisse. Angebote unterscheiden sich im Ton oder in den Bedingungen, Prüfprotokolle werden unterschiedlich bewertet und interne Informationen liegen in nicht bekannten Systemen. Prozessverantwortung und Dokumentation gehen verloren.
Für Betriebe mit Qualitätsmanagement ist das ein konkretes Steuerungsproblem. Ein dokumentierter Prozess beschreibt möglicherweise Prüfung, Freigabe und Ablage. Tatsächlich erstellt aber ein Mitarbeitender mit KI eine Bewertung, die weder nachvollziehbar noch versioniert ist. Spätestens im Audit stellt sich die Frage, wie die Verlässlichkeit des Ergebnisses sichergestellt wurde.
Eine KI-Richtlinie schafft hier Orientierung. Sie sollte verständlich regeln, welche Anwendungen erlaubt sind, für welche Tätigkeiten sie eingesetzt werden dürfen, welche Eingaben verboten sind und wer bei Zweifeln entscheidet. Ebenso wichtig ist eine kurze Unterweisung. Mitarbeitende brauchen keine theoretische Abhandlung über künstliche Intelligenz, sondern klare Beispiele aus ihrem Arbeitsalltag.
4. Diskriminierung und unfaire Bewertungen bleiben unbemerkt
KI kann Muster aus Daten übernehmen, die fehlerhaft, einseitig oder historisch geprägt sind. Das wird relevant, wenn Systeme Menschen bewerten, priorisieren oder auswählen. Beispiele sind die Vorauswahl von Bewerbungen, die Einschätzung von Kreditwürdigkeit, die Bewertung von Leistung oder die Priorisierung von Kundenanfragen.
Auch kleinere Unternehmen können davon betroffen sein. Wird ein KI-Tool etwa genutzt, um Bewerbungsunterlagen vorzusortieren, muss nachvollziehbar sein, nach welchen Kriterien dies geschieht. Werden Kriterien indirekt mit Alter, Herkunft, Geschlecht oder anderen geschützten Merkmalen verknüpft, können Benachteiligungen entstehen. Dass eine Software die Entscheidung vorbereitet hat, entbindet den Arbeitgeber nicht von seiner Verantwortung.
Nicht jede KI-Anwendung ist gleich kritisch. Ein System, das Entwürfe für Social-Media-Beiträge liefert, ist anders zu bewerten als ein System, das Zugang zu Ausbildung, Beschäftigung oder Leistungen beeinflusst. Genau diese Abstufung verlangt auch der europäische AI Act. Unternehmen müssen den konkreten Anwendungsfall betrachten, statt sich auf allgemeine Aussagen des Tool-Anbieters zu verlassen.
Bei personenbezogenen Entscheidungen gilt deshalb: Kriterien dokumentieren, Ergebnisse stichprobenartig prüfen und Entscheidungen nicht blind automatisieren. Wo ein Ergebnis erhebliche Folgen für einzelne Personen haben kann, muss eine qualifizierte menschliche Bewertung tatsächlich stattfinden und nicht nur auf dem Papier stehen.
5. Fehlende Dokumentation wird zum Compliance- und Haftungsrisiko
Kommt es zu einer Beschwerde, einem Schaden oder einer Prüfung, zählt nicht nur, ob KI genutzt wurde. Entscheidend ist, ob das Unternehmen seinen Einsatz nachvollziehbar steuern kann. Wer hat welches System wofür eingesetzt? Welche Daten wurden verarbeitet? Wer hat Ergebnisse geprüft und freigegeben? Welche Risiken wurden erkannt, und welche Maßnahmen wurden daraus abgeleitet?
Ohne diese Antworten wird es schwierig, gegenüber Kunden, Aufsichtsbehörden, Auditoren oder Versicherern die eigene Sorgfalt nachzuweisen. Der AI Act bringt für bestimmte KI-Systeme zusätzliche Pflichten mit sich. Dazu können je nach Rolle und Risikoklasse Anforderungen an Transparenz, Risikomanagement, menschliche Aufsicht, Dokumentation und die Kompetenz der Mitarbeitenden gehören.
Das bedeutet nicht, dass jeder Betrieb sofort ein umfangreiches KI-Managementsystem aufbauen muss. Umfang und Tiefe hängen vom Einsatz ab. Wer KI nur zur Ideenfindung nutzt und keine vertraulichen Daten eingibt, braucht andere Maßnahmen als ein Unternehmen, das KI in Personalprozessen, Qualitätsprüfungen oder Kundenentscheidungen einsetzt.
Von der unkontrollierten Nutzung zur steuerbaren Anwendung
Der sinnvolle erste Schritt ist eine Bestandsaufnahme. Dabei wird nicht nur nach offiziell eingeführten Lösungen gefragt, sondern nach der tatsächlichen Praxis: Welche KI-Tools nutzen Teams bereits? Für welche Aufgaben? Mit welchen Daten? Wo entstehen Entscheidungen, die Kunden, Mitarbeitende, Qualität oder Sicherheit betreffen?
Danach lassen sich Anwendungsfälle priorisieren. Unkritische Anwendungen können mit klaren Leitplanken freigegeben werden. Bei sensiblen oder risikoreicheren Anwendungen folgen Datenschutzprüfung, Verantwortlichkeiten, menschliche Kontrollpunkte und eine passende Dokumentation. Diese Regeln sollten in vorhandene Prozesse integriert werden, etwa in Datenschutz, Informationssicherheit, Qualitätsmanagement und Schulungen.
Wichtig ist, die Vorgaben regelmäßig zu überprüfen. KI-Tools ändern Funktionen und Vertragsbedingungen, Mitarbeitende finden neue Einsatzmöglichkeiten, und regulatorische Anforderungen entwickeln sich weiter. Eine jährliche Prüfung reicht für viele Betriebe als Grundrhythmus aus, bei kritischen Anwendungen kann eine engere Kontrolle erforderlich sein.
Kontrollierte KI-Nutzung bremst Innovation nicht aus. Sie sorgt dafür, dass Zeitersparnis und Qualität zusammenpassen, vertrauliche Daten geschützt bleiben und Verantwortlichkeiten klar sind. Wer jetzt einfache, wirksame Regeln etabliert, schafft eine belastbare Grundlage für sinnvolle Anwendungen – und kann neue Möglichkeiten nutzen, ohne die Kontrolle über Prozesse und Compliance abzugeben.